

보안 점검 방식이 점차 자동화되고 AI와 결합하는 흐름 속에서, 오픈소스 자율형 침투 테스트 도구인 ARTEX가 많은 관심을 받고 있습니다.
이번 글에서는 ARTEX의 주요 특징부터 Docker를 활용한 구축, Target IP 설정 및 실행 방법까지 한눈에 보기 쉽게 정리해 드립니다.
1. ARTEX란?
ARTEX는 LLM(대형 언어 모델) 기반의 AI 에이전트를 활용하여 취약점 탐지, 공격 시나리오 수행, 타겟 시스템 분석을 자율적으로 수행하는 오픈소스 자율형 침투 테스트(Automated Penetration Testing) 프레임워크입니다.
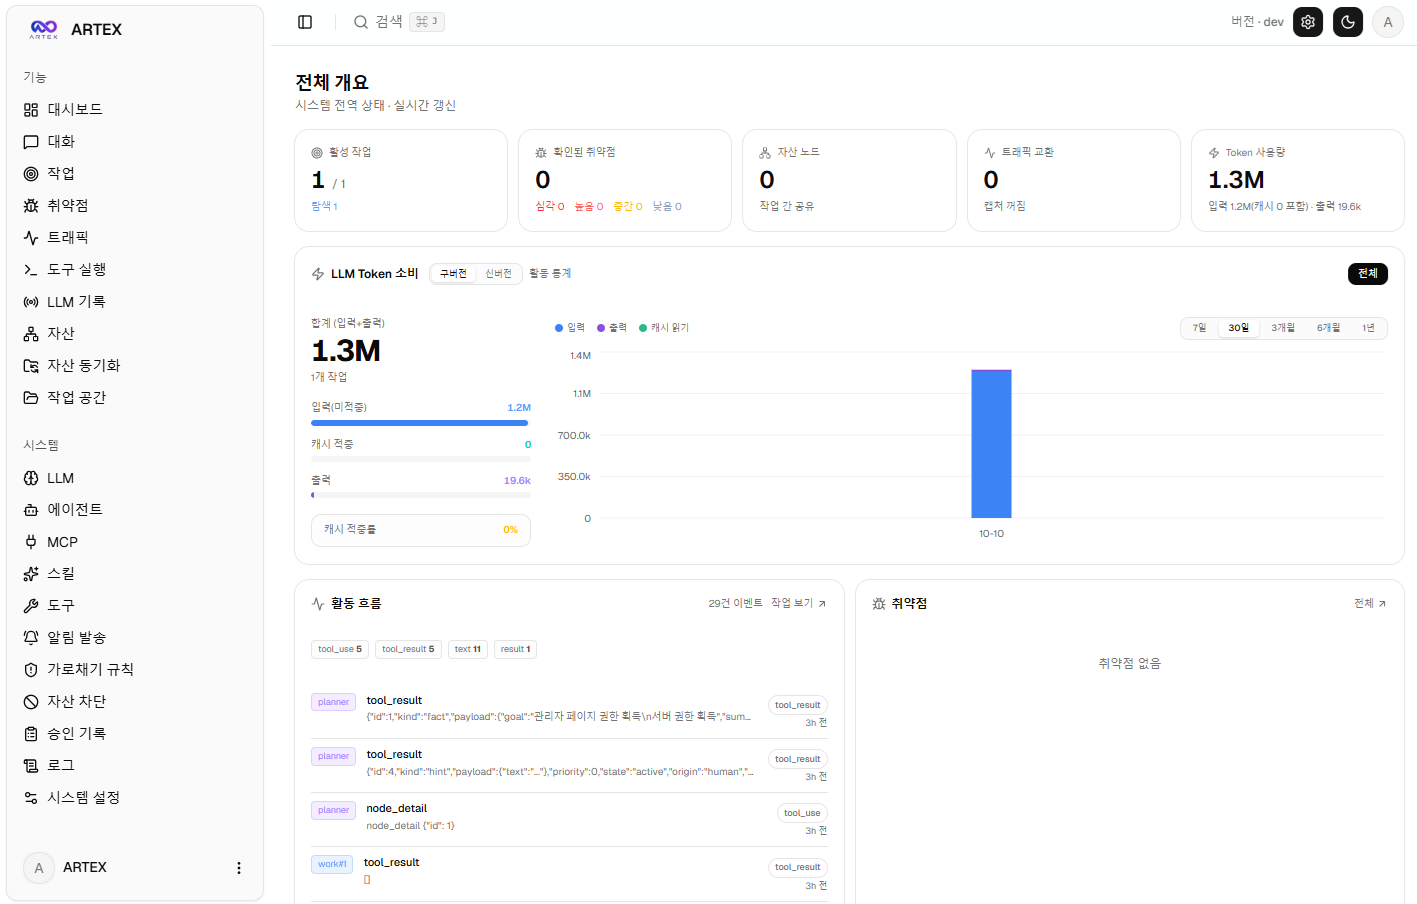
주요 특징
AI Agent 기반 자율 점검: 단순 스크립트 기반 스캔을 넘어, LLM 에이전트가 상황 판단 및 공격 흐름(Exploit)을 유도합니다.
직관적인 Web UI 관리: 작업(Task), 자산(Asset), 차단 규칙(Interception Rules) 등을 웹 인터페이스에서 한눈에 관리할 수 있습니다.
쉬운 컨테이너 배포: Docker 및 Docker Compose 환경을 기본 지원하여 빠른 환경 구축이 가능합니다.
2. ARTEX 설치 및 실행 (Docker Compose)
ARTEX는 PostgreSQL 데이터베이스와 통합되어 동작하며, Docker Compose를 이용하면 복잡한 빌드 과정 없이 한 번에 실행할 수 있습니다.
# 1. 저장소 클론 및 이동
git clone https://github.com/Hinln/ARTEX.git
cd ARTEX

# 2. 환경설정 파일 복사 (POSTGRES_USER, POSTGRES_PASSWORD, POSTGRES_DB 설정)
cp .env.example .env

# 3. Docker Compose로 컨테이너 백그라운드 실행
docker compose up -d
Tip: 로컬에서 소스 코드를 직접 컴파일해야 하는 경우
go개발 환경 설치 후CGO_ENABLED=0 go build -tags embedui -o artex ./cmd/artex명령어로 바이너리를 빌드할 수 있습니다.
3. 웹 관리자 화면에서 Target IP 설정하기
ARTEX 웹 대시보드(http://localhost:8787) 접속 후 점검 대상(Target IP)을 설정하는 과정입니다.
새 작업 생성: 좌측 [작업] 탭에서 우측 상단의
+ 새 작업버튼을 클릭합니다.Target IP 및 범위 지정:
자산 추가: 도메인과 대상 단일 IP(
192.168.1.100) 또는 대역(192.168.1.0/24)을 입력합니다.작업 이름 및 설명: 해당 점검 작업의 목적과 배경을 작성합니다.
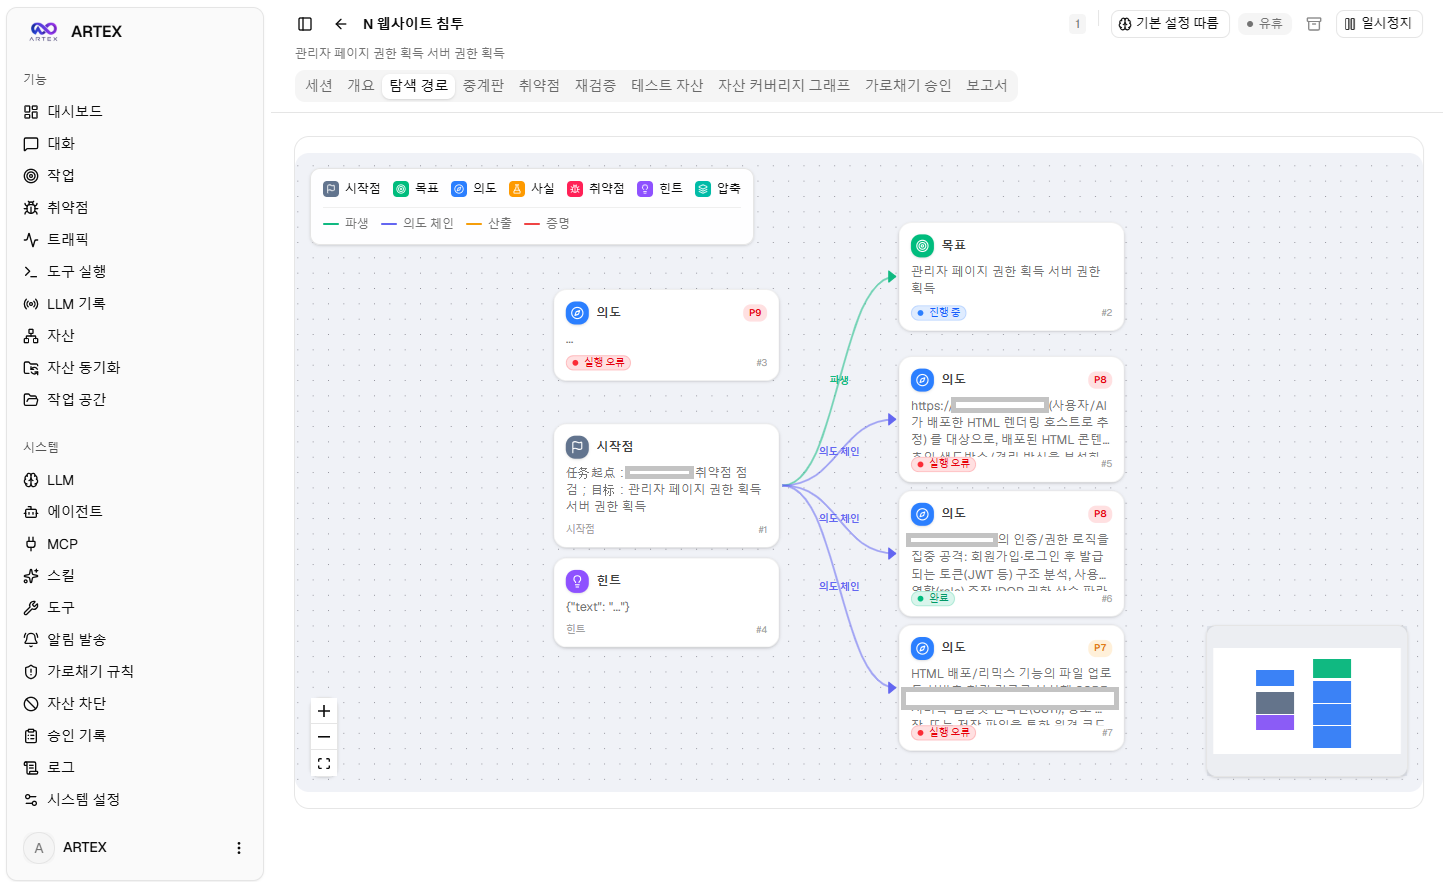
점검 실행: 생성 버튼을 누르면 작업(Task)이 즉시 대기 상태로 등록되고, 메인 에이전트가 탐색 프로세스를 시작합니다.
4. 트러블슈팅 & FAQ
Port 8787 Conflict 오류 발생 시:
macOS나 Linux에서
8787포트가 이미 점유 중인 경우sudo lsof -i :8787로 프로세스를 확인 후 종료하거나,docker-compose.yml의 외부 포트를8788:8787등으로 변경합니다.
model_error또는 LLM 호출 실패 시:LLM API 키 설정 문제이거나 대체 모델(Fallback Provider) 설정이 누락된 경우가 많으므로 웹 화면의 System > LLM 메뉴에서 API 설정 및 네트워크 통신 상태를 점검해야 합니다. (LLM API 키 필수)
마치며
ARTEX는 AI 에이전트를 보안 점검 프로세스에 이식하여 침투 테스트의 공수(工數)를 크게 줄여주는 유용한 도구입니다. 내부 자산 보안 점검 시 유용하게 활용해 보시기 바랍니다.
참고사이트